統制・セキュリティ
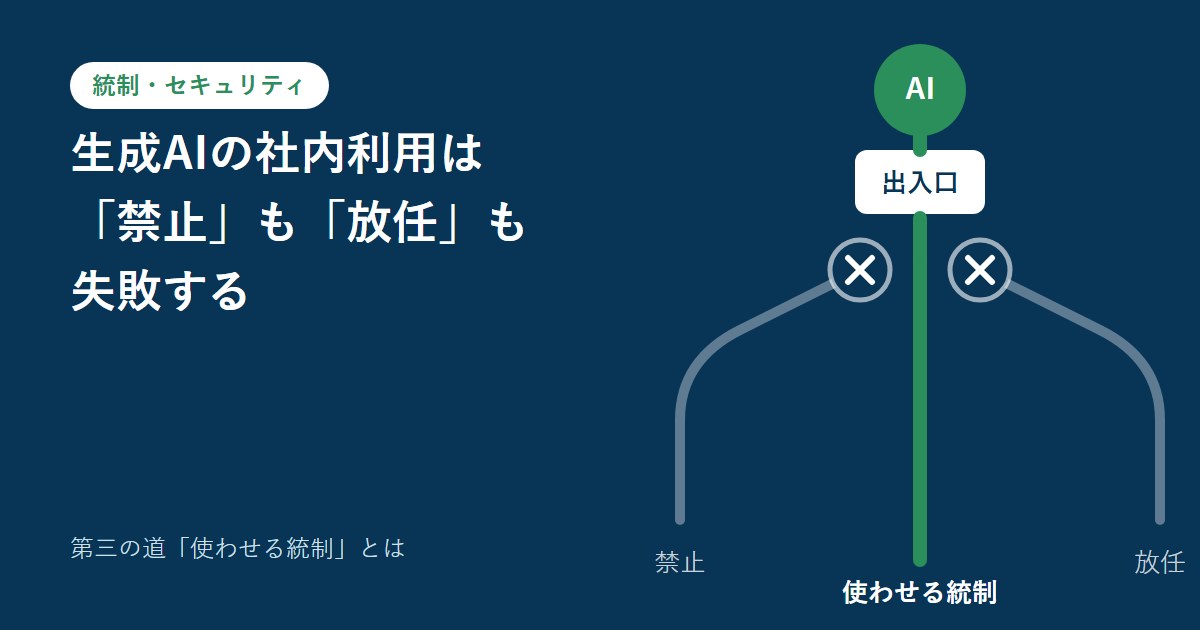
生成AIの社内利用は「禁止」も「放任」も失敗する ― 第三の道「使わせる統制」とは
この記事の要点
- 日本企業の生成AI業務利用率は86.4%に達し、論点は「導入するか」から「どう統制しながら深く活用するか」に移りました。
- 一律禁止は、個人アカウントでの利用(シャドーIT)を招きます。現場への放任は、ログが取れず、情報漏洩に気づけません。
- 第三の道は、安全な出入口を用意して、むしろ使わせることです。「統制・運用・展開」の3要件を、ひとつの基盤で満たします。
生成AIの論点は、「導入可否」から「統制と活用度」へ
数年前の生成AIをめぐる議論は、「導入すべきか、様子を見るべきか」が中心でした。いまは違います。総務省の「令和8年版 情報通信白書」によると、日本企業のうち、自社の何らかの業務で生成AIを使っている割合は86.4%です。前回の調査(55.2%)から大きく上昇しました。
(前回調査は55.2%)
図1 生成AIの利用と、リスクへの対応(出典は記事末尾。86.4%は、活用状況について「わからない」と答えた企業を除いた割合)
つまり、「使うか、使わないか」を議論する段階は終わりました。いま問われているのは、「どこまで業務に深く使えるか」と、「それを安全に統制できるか」です。白書でも、企業が生成AIの活用で懸念するリスクとして、社内情報の流出などのセキュリティ面が、日本で最も多く挙げられています。
ただし、利用の中心は、メールや議事録の作成補助といった「汎用の補助」にとどまっています。競争力の源泉は、公開情報ではなく、自社固有のデータや業務のノウハウにあります。ところが、規程、顧客情報、契約、設計書、技術文書といった、AIに使わせたいデータほど、外部に出せません。この板挟みが、多くの企業を次の「二択の罠」に誘います。
二択の罠 ― 「禁止」も「放任」も失敗する
セキュリティへの不安から、企業は2つの極端な方針に傾きがちです。ひとつは「一律に禁止する」、もうひとつは「各自の判断に任せる」です。どちらも、現実には機能しません。
罠① 一律禁止
「リスクが怖いから、利用を止める」
- 現場は、個人のスマホや私用アカウントで使い始める
- システム部門からは見えず、むしろ漏洩リスクが拡大する
罠② 現場放任
「各自の判断で、自由に使ってよい」
- 誰が・いつ・何を入力したか、検知できない
- 入力した情報の扱いを、組織として管理できない
図2 多くの企業が陥る、2つの罠
罠① 一律禁止 ― シャドーITを招く
「リスクが怖いから、生成AIは使わないでください」という方針は、一見、安全に見えます。しかし、便利なものを完全に止めるのは困難です。業務で困った担当者は、個人のスマートフォンや私用のアカウントで、AIを使い始めます。
こうして生まれるのが、会社が把握していない形で使われるシャドーITです。システム部門からは、何が、どこに入力されているのか見えません。禁止したことで、かえって、統制の及ばない利用が広がり、漏洩のリスクが高まります。
罠② 現場放任 ― ログがなく、漏洩に気づけない
反対に、「便利なので、各自で自由に使ってください」という方針も危険です。誰が、いつ、どのAIに、何を入力したのか。その記録が残らなければ、システム部門は、利用の実態を把握できません。
利用条件によっては、入力した内容が、AIの提供元で保存されたり、学習に使われたりする可能性があります。放任のもとでは、秘密情報が、そのまま外部に渡る事故が、いつ起きてもおかしくありません。しかも、起きた後に、原因をたどることもできません。
第三の道「使わせる統制」とは
禁止でも放任でもない、第三の道があります。安全な出入口を用意して、むしろ使わせることです。私たちは、これを「使わせる統制」と呼んでいます。
この考え方は、新しいものではありません。社内のネットワークや業務システムでは、すでに、自由に何でも接続させるのではなく、認証、権限、ログ、監査、ポリシー制御を通して、安全な利用経路を作っています。生成AIにも、同じ、企業システムとしての設計が必要です。
図3 「使わせる統制」の全体像。利用者は、共通の出入口を通してAIを使います
使わせる統制を実装する、3つの要件
「使わせる統制」を実際に動かすには、統制・運用・展開の3つを、同時に満たす基盤が必要です。
| 要件 | 何をするか | 確認するポイント |
|---|---|---|
| ① 統制 | AIへのアクセスを一元化し、「誰が・いつ・どのAIに・何を聞いたか」を追える状態にする | 許可したAIモデルだけを使わせられるか/操作ログを取得・出力できるか/部門・ユーザーごとの利用状況を見られるか |
| ② 運用 | データ主権を守る。データの置き場所を、自社のコントロール下に置く | データの保管場所/再学習・記録・第三者提供を防げるか/複数のAIモデルから選べ、特定のベンダーに依存しないか |
| ③ 展開 | 「プロンプトの習得」を前提にしない。業務ごとの専用アプリで、現場に広げる | ノーコード・ノープロンプトで使えるか/文書の構造に合わせたRAG(社内文書の検索・回答)か/すぐに使えるアプリがあるか |
表1 使わせる統制を実装する3つの要件
① 統制:AIの出入口を一元化する
企業が許可したAIだけを使わせ、利用者が勝手に別のAIへアクセスするのを防ぎます。出入口でアクセス制御とポリシー制御を行い、操作ログを残します。ログは、セキュリティのためだけではありません。どの業務でAIが使われ、どこに改善の余地があるかも見えてきます。
② 運用:データ主権を守る
AI活用が進むほど、データの置き場所が経営のリスクになります。アップロードした文書、プロンプト、RAG用のデータは、自社のコントロール下に置くのが基本です。外部のAIモデルを使う場合も、入力内容が学習に使われないことを、提供元のポリシーで確認します。また、生成AIの世界は変化が速いので、特定のAIモデルに依存せず、用途・コスト・性能・セキュリティの要件に応じて選べる構成にしておきます。
③ 展開:プロンプト前提から脱却する
現場に「プロンプトの習得」を求める展開は、長続きしません。多くの社員は多忙で、技法を学ぶ時間がないからです。必要なのは、「何でもできるチャット窓」ではなく、翻訳、議事録、提案書の作成、規程の確認といった、業務ごとの専用アプリです。もう一つ、RAGは、文書を登録しただけでは精度が出ません。報告書、規程、マニュアルなど、文書の構造に合わせた設計が必要です。
これらの3要件を、ひとつの基盤で満たすのが、企業向けの生成AIプラットフォームです。構成の選び方や、完全閉域での利用については、生成AI導入の必須要件と、オンプレミス・完全閉域で使える生成AIのページもご覧ください。
自社の現状を確認する、8つのチェック
次の項目を、自社に当てはめてみてください。当てはまらないものが、取り組みの優先順位を考える手がかりになります。
- 生成AIの利用ルール(使ってよいこと・いけないこと)が決まっている
- 社員が、会社の許可していないAIを使っていないか、把握している
- 「誰が・いつ・どのAIに・何を聞いたか」のログが取れる
- 入力したデータが、AIモデルの学習に使われないことを確認している
- 自社のデータ(規程・マニュアル・過去の案件)を、AIに安全に使わせる方法がある
- 利用するAIモデルを、用途に応じて選べる(特定のベンダーに依存していない)
- 現場が、長いプロンプトを書かなくても使える業務アプリがある
- 部門やグループごとに、使えるデータとアプリを分けられる
まず何から始めるか ― 3つのステップ
- STEP 1利用の実態を把握するどの部門が、何のために、どのAIを使っているのかを確認します。
- STEP 2安全な出入口を用意する認証・権限・ログを備えた基盤を、まず小さく始めます。
- STEP 3業務別のアプリで広げる現場が使える形にして、使わせます。効果を確かめながら、対象を広げます。
生成AI導入ガイドを、ダウンロードできます
構成(完全閉域・クラウドAI併用・マネージド)の選び方、費用の目安、セキュリティ審査で確認される項目をまとめています。
よくある質問
生成AIの利用を一律に禁止するのは、なぜよくないのですか
制限されるほど、現場は個人のスマートフォンや私用アカウントで使い始めるからです。システム部門からは利用が見えなくなり、かえって情報漏洩のリスクが高まります。禁止ではなく、安全な出入口を用意して使わせる方が、統制しやすくなります。
シャドーAI(シャドーIT)とは何ですか
会社が把握していない形で、社員が業務にAIを使うことです。業務データや顧客情報が、組織の管理の及ばないところに入力されるおそれがあります。IPAの「情報セキュリティ10大脅威 2026」でも、「AIの利用をめぐるサイバーリスク」が、組織向けの脅威の第3位に初めて選ばれました。
統制するには、オンプレミスでなければなりませんか
必ずしもそうではありません。統制の中心は、アクセスの一元化と、操作ログの取得です。データを外に出せない理由に応じて、完全閉域(サーバーもAIモデルも自社内)、サーバーは自社内でAIモデルはクラウド、お客様専用のクラウド環境(マネージド)から選べます。
操作ログは、どこまで取ればよいですか
基本は、「誰が・いつ・どのAIモデルに・何を聞いたか」を追えることです。あわせて、部門やユーザーごとの利用状況を見られるようにすると、セキュリティだけでなく、活用の改善にも使えます。
出典・参考
- 総務省「令和8年版 情報通信白書」第1部 第2章 第1節 図表Ⅰ-2-1-6(生成AIを業務で利用している割合)、図表Ⅰ-2-1-8・Ⅰ-2-1-9(懸念されるリスクと、リスク対策の取組状況)。調査:総務省(2026)「令和7年度における最新の情報通信技術の研究開発及びデジタル活用の動向に関する調査研究」。https://www.soumu.go.jp/johotsusintokei/whitepaper/ja/r08/html/nd121130.html
- 総務省「令和8年版 情報通信白書」懸念されるリスク及びリスク対策のための取組状況。https://www.soumu.go.jp/johotsusintokei/whitepaper/ja/r08/html/nd121140.html
- IPA(独立行政法人情報処理推進機構)「情報セキュリティ10大脅威 2026」(2026年1月29日公表)。https://www.ipa.go.jp/security/10threats/10threats2026.html
- 前回調査の55.2%は、総務省「令和7年版 情報通信白書」による。
関連するページ
まずは資料ダウンロード、またはご相談ください
自社の状況に合わせた構成のご相談や、無償の評価利用のご案内もしています。

BizInsightについて
ここで紹介した「使わせる統制」の考え方を、ひとつの基盤で実現するのが、企業向け生成AIプラットフォーム「BizInsight」です。統制・運用・展開の3要件への対応、オンプレミス・完全閉域の構成、ご利用例など、サービスの全体像は、サービス紹介ページでご覧いただけます。
サービス紹介ページを見る